El gobierno de datos es el conjunto de políticas, roles, procesos y herramientas que determina quién puede hacer qué con los datos de una organización, con qué calidad y bajo qué controles. Define la autoridad sobre la información y permite demostrar ante un auditor que ese control existe y funciona.
Qué es el gobierno de datos, o gobierno del dato
Hay una pregunta que revela si una organización gobierna sus datos o solo los almacena: cuando dos áreas presentan cifras distintas para la misma métrica, ¿existe alguien con autoridad reconocida para decir cuál es la correcta? Si la respuesta es que se resuelve discutiendo, no hay gobierno del dato.
El gobierno de datos, también llamado gobierno del dato en singular, gobernanza de datos o data governance en inglés, es la disciplina que establece las reglas sobre la información corporativa a lo largo de todo su ciclo de vida. Define cómo se recopila un dato, quién responde de su calidad, dónde se almacena, quién puede acceder a él y cuándo se elimina.
Conviene separarlo de dos cosas con las que se confunde. No coincide con la seguridad de la información, aunque la incluye: la seguridad protege el dato de accesos indebidos, mientras que el gobierno decide además qué significa cada dato y quién responde de él. Y tampoco coincide con la tecnología: las herramientas soportan el gobierno, pero un catálogo sin roles asignados ni políticas escritas es un inventario abandonado a los seis meses.
Gobierno de datos y gestión de datos: dónde está la frontera
Se usan como sinónimos y son capas distintas. El gobierno decide y la gestión ejecuta.
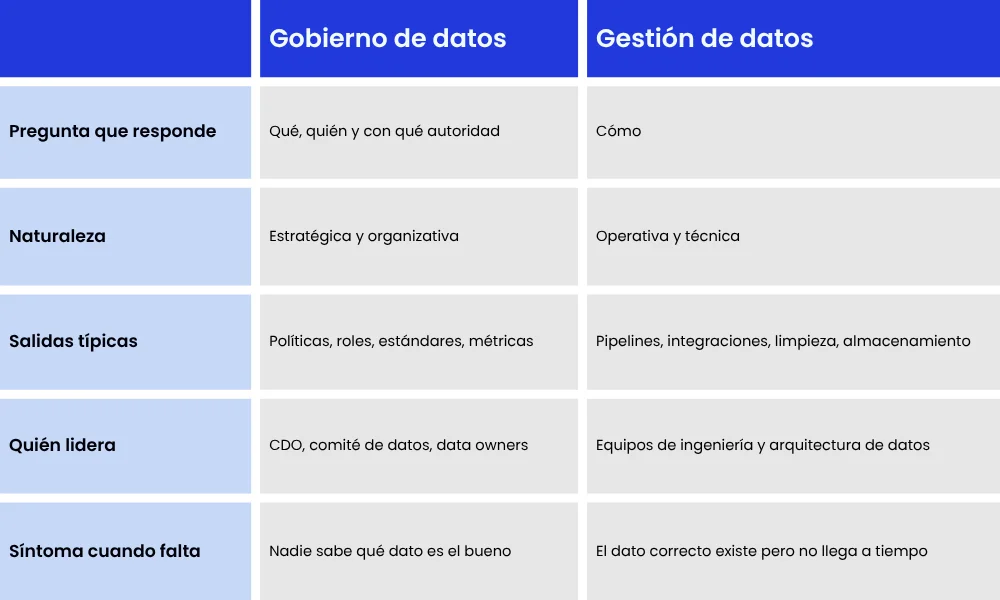
Un gobierno sin gestión produce políticas que nadie cumple. Una gestión sin gobierno produce sistemas impecables que alimentan métricas contradictorias.
El marco de gobierno de datos: cinco componentes
Un marco de gobierno de datos se sostiene sobre cinco piezas. Si falta cualquiera de ellas, el programa se degrada hasta convertirse en documentación que nadie consulta.
Políticas y estándares
Las políticas definen las reglas por tipo de información: convenciones de nomenclatura, formatos, requisitos mínimos de calidad y criterios de clasificación por sensibilidad. Tienen que estar escritas, ser localizables y ser cortas. Una política de cuarenta páginas no se aplica.
Roles y responsabilidades
Es el componente que más determina el resultado y el que más se descuida. Sin nombres concretos asignados, el gobierno del dato no existe.
- CDO o responsable de datos. Su responsabilidad es la estrategia, prioridades y presupuesto del programa y el perfil habitual es la dirección.
- Data owner. Su responsabilidad es tener autoridad sobre un dominio de negocio y sus accesos y el perfil habitual es responsable de área.
- Data steward. Su responsabilidad es tener custodia diaria (calidad, glosario, linaje, consistencia) y el perfil habitual es orientado al negocio con conocimiento del dato.
- Data custodian. Su responsabilidad es tener el control técnico y operativo de la plataforma y el perfil habitual es orientado a la ingeniería de datos.
- Comité de datos. Su responsabilidad es la resolución de conflictos entre dominios y el perfil habitual es mixto, dominando negocio y tecnología.
Procesos
Los procesos convierten las políticas en rutina: cómo se solicita acceso a un dato, cómo se escala un problema de calidad, qué ocurre cuando alguien detecta una métrica errónea y quién certifica un indicador como oficial.
Métricas de calidad
Sin medición no hay programa, solo intención. Las dimensiones habituales son completitud, exactitud, consistencia entre sistemas, actualidad y unicidad. Basta empezar con dos o tres métricas sobre los datos críticos del negocio y publicarlas donde todo el mundo las vea.
Tecnología y herramientas
Las herramientas automatizan el inventario, la detección de errores y la trazabilidad. Llegan al final por una razón: sin los cuatro componentes anteriores, una herramienta de gobierno solo acelera el desorden.
Modelos de gobierno: centralizado, federado o descentralizado
Antes de elegir herramienta hay que elegir modelo, y esta decisión determina el resto del programa.
- En el modelo centralizado, un equipo único define y aplica las políticas para toda la organización. Da consistencia y se convierte en cuello de botella cuando la empresa crece.
- En el modelo descentralizado, cada dominio gobierna sus propios datos: es ágil y tiende a producir definiciones divergentes de la misma métrica.
- El modelo federado es el punto intermedio, y la documentación de Microsoft Purview lo describe precisamente así: un equipo central fija estándares, políticas y métricas comunes, y cada dominio de negocio gobierna sus datos dentro de ese marco con sus propios data owners y data stewards. Es el que mejor funciona en organizaciones medianas y grandes, porque reparte el trabajo sin perder la coherencia.
La elección depende del tamaño, de la madurez y de cuántos dominios de negocio con datos propios existen. Empezar federado en una empresa de cincuenta personas es sobredimensionar; mantener el modelo centralizado con quince áreas de negocio garantiza el atasco.
Herramientas de gobierno de datos
Las herramientas cubren cuatro funciones: catalogar los activos de información, medir y vigilar la calidad, documentar el linaje del dato y aplicar los controles de acceso.
En el ecosistema Microsoft, Purview es la pieza de gobierno, y opera con dos componentes: el Data Map, que rastrea las fuentes y captura los metadatos, y el Unified Catalog, la capa de negocio donde los data stewards curan la información, gestionan la calidad y conceden acceso a los productos de datos. Un detalle relevante para cualquier comité de seguridad: ambos manejan metadatos, no el dato subyacente.
En arquitecturas de lakehouse, Unity Catalog de Databricks cumple esa función sobre las tablas, con permisos granulares y linaje de las operaciones. Y en el mercado independiente, Collibra, Alation e Informatica son las plataformas de referencia cuando el entorno es multinube y muy heterogéneo.
La decisión práctica es menos abierta de lo que parece: si tu plataforma de datos ya está en Azure y Fabric, la integración con Purview te ahorra un proyecto entero de conectores.
Gobierno de datos y RGPD: qué exige la responsabilidad proactiva
Aquí es donde el gobierno del dato deja de ser una buena práctica y pasa a ser una obligación demostrable. El RGPD establece el principio de responsabilidad proactiva, y la Agencia Española de Protección de Datos lo formula con precisión: el responsable del tratamiento debe aplicar medidas técnicas y organizativas apropiadas para garantizar y poder demostrar que el tratamiento cumple con el Reglamento.
Esa segunda parte es la que obliga. Cumplir no basta si no puedes acreditarlo. La AEPD detalla que ello implica analizar qué datos se tratan, con qué finalidades y qué operaciones se realizan sobre ellos, y determinar de forma explícita las medidas aplicadas.
Traducido a componentes de gobierno: el inventario de tratamientos requiere un catálogo de datos; la minimización requiere políticas de retención; la trazabilidad de un dato personal requiere linaje documentado; y responder a un ejercicio de derechos en plazo requiere saber en qué sistemas vive ese dato. En España el marco lo completa la LOPDGDD, la Ley Orgánica 3/2018, que desarrolla el Reglamento y añade obligaciones propias, entre ellas la designación de delegado de protección de datos en determinados supuestos.
Un programa de gobierno bien construido no se monta para cumplir. Se monta para operar mejor, y el cumplimiento sale de forma casi natural porque las evidencias ya existen.
Gobernar los datos que alimentan la inteligencia artificial
Los marcos de gobierno diseñados hace cinco años no contemplaban que un modelo pudiera consumir la documentación corporativa completa. Hoy es lo que ocurre, y añade tres frentes.
- El primero es la calidad del dato de entrenamiento y de recuperación: un asistente que responde sobre documentación desactualizada propaga el error con una seguridad que el documento original no tenía.
- El segundo es el control de acceso en el momento de la consulta: si un sistema de IA indexa toda la documentación sin filtrar por identidad, convierte cualquier chat en una vía de extracción de información confidencial.
- El tercero es la trazabilidad: en un sector regulado hay que poder reconstruir qué fuentes sustentaron una respuesta concreta.
A esto se suma el uso informal de herramientas de IA públicas por parte de los equipos, con datos corporativos pegados en interfaces que la organización no controla. Es un fenómeno lo bastante extendido para tener nombre propio, y lo tratamos en profundidad en nuestro artículo sobre Shadow AI y cómo controlarlo desde el gobierno de datos.
Cómo implantar el gobierno de datos paso a paso
El error más frecuente es empezar comprando herramienta. La secuencia que funciona tiene otro orden.
- Primero se evalúa la madurez real: qué políticas existen, quién decide hoy sobre los datos, qué problemas de calidad se están tolerando.
- Después se define el objetivo concreto del programa, porque gobernar para cumplir normativa y gobernar para habilitar analítica avanzada llevan a prioridades distintas.
- El tercer paso es conseguir un patrocinador con autoridad presupuestaria: sin él, el programa muere en la primera colisión con un responsable de área.
- El cuarto es elegir el modelo de gobierno.
- El quinto, y solo entonces, la herramienta.
Y una decisión de alcance que ahorra muchos meses: no intentes gobernar toda la organización a la vez. Elige un dominio, entrégalo completo y usa el resultado para justificar el siguiente.
Ejemplo de un primer dominio de gobierno
Un caso concreto de cómo se ve esto aplicado. Una empresa industrial decide empezar por el dominio de cliente, porque comercial y finanzas discrepan de forma recurrente en la cifra de facturación por cliente.
El primer paso es nombrar a un data owner: el director comercial. Después se designa un data steward, alguien del equipo que conoce el dato de verdad. Se documentan las quince entidades y métricas críticas del dominio, empezando por la definición acordada de «cliente activo», que resulta ser distinta en cada sistema. Se registran esas entidades en el catálogo con su propietario y su origen. Se definen dos métricas de calidad, completitud del identificador fiscal y unicidad del registro de cliente, y se publican semanalmente. Y se establece un proceso: cualquier informe que use la cifra de facturación por cliente consume la definición certificada.
En unas ocho semanas hay un dominio gobernado, una discrepancia histórica resuelta y un argumento para extenderlo a producto o a operaciones.
Gobierno del dato en pymes: qué cambia
En una empresa de cincuenta o doscientas personas no hay CDO, ni comité de datos, ni presupuesto para una plataforma de gobierno. Y sigue siendo necesario, porque los problemas de calidad y las obligaciones del RGPD no dependen del tamaño.
Lo que cambia es la escala, no los componentes. Los roles se acumulan: el responsable financiero puede ser data owner de su dominio sin dedicación exclusiva. Las políticas caben en un documento de cinco páginas. El catálogo puede empezar siendo una hoja de cálculo bien mantenida con las treinta entidades críticas, su propietario y su definición. Y el alcance se limita a lo que de verdad duele: los datos de cliente, los de facturación y los personales sujetos a normativa.
Lo que no se puede recortar es la asignación de responsabilidad. Un gobierno del dato sin nombres es un documento, no un programa.
Cómo abordamos el Data Governance en BertIA
En BertIA empezamos por la parte organizativa antes de tocar una herramienta. Evaluamos la madurez, identificamos quién decide hoy sobre cada dominio y acordamos las definiciones críticas del negocio, porque es ahí donde se resuelven las discrepancias que motivan el proyecto.
Trabajamos sobre el ecosistema Microsoft y Databricks, con Purview y Unity Catalog como piezas de catálogo, calidad y linaje, integrados en la arquitectura de datos existente en lugar de añadidos por encima. Para clientes en sectores regulados como farmacéutico, energía o logística, diseñamos marcos que equilibran la exigencia de trazabilidad con la agilidad que necesitan los equipos de analítica.
Entregamos por dominios y en ciclos cortos, de forma que el primer dominio gobernado esté operativo en semanas. Trabajamos desde nuestras oficinas de Barcelona y Madrid, con equipos que combinan perfiles de negocio y de ingeniería de datos. Puedes ver el alcance completo de nuestra consultoría de Data & Analytics para entender cómo encaja el gobierno del dato en una estrategia de datos más amplia.
En conclusión
El gobierno de datos es la diferencia entre tener datos y poder confiar en ellos. Su valor no está en la herramienta ni en el documento de políticas: está en que existan personas con autoridad reconocida sobre cada dominio, definiciones acordadas de las métricas que importan y evidencia de que los controles funcionan.
Los programas que fracasan suelen compartir el mismo patrón: empiezan por la tecnología, intentan abarcar toda la organización de una vez y no asignan responsabilidades con nombres.
Si quieres evaluar la madurez del gobierno del dato en tu organización y definir por qué dominio empezar, puedes hablar con nuestro equipo de BertIA para revisar tu caso y diseñar una estrategia adaptada y comenzar a transformar tus datos en un activo estratégico verdaderamente gobernado.